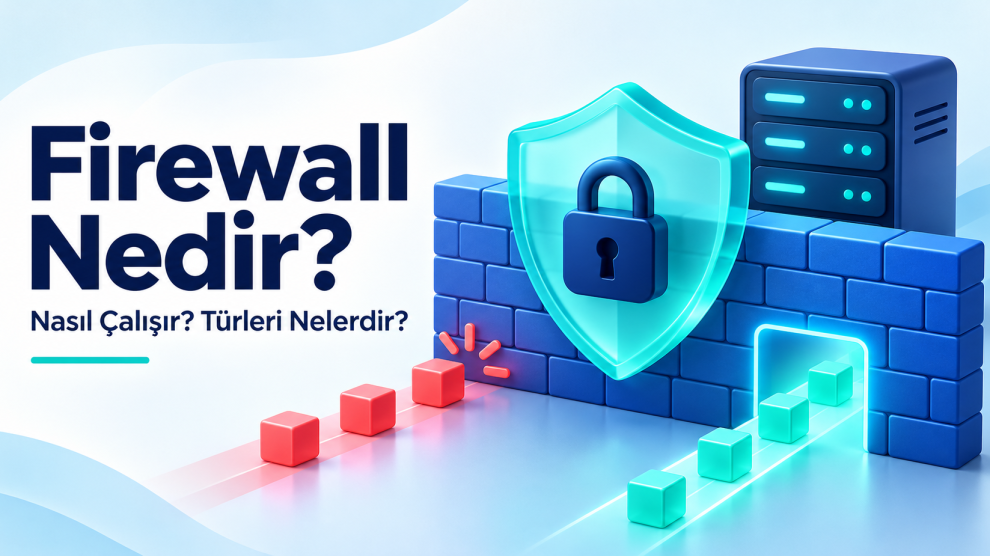

Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır ve Türleri Nelerdir?
Firewall (güvenlik duvarı), bir ağa veya cihaza giren ve çıkan trafiği önceden belirlenen güvenlik kurallarına göre denetleyen, izin verilen trafiği geçiren ve zararlı ya da yetkisiz trafiği engelleyen bir güvenlik sistemidir.
İnternete bağlı her bilgisayar, sunucu ve web sitesi sürekli olarak tarama, saldırı ve yetkisiz erişim denemeleriyle karşı karşıyadır. Firewall, bu tehditlere karşı ilk savunma hattı görevi görür. Ev kullanıcısının bilgisayarından büyük şirketlerin veri merkezlerine, hosting sunucularından bulut altyapılarına kadar hemen her yerde bir firewall bulunur. Bu yazıda firewall’un ne olduğunu, nasıl çalıştığını, türlerini ve web siteniz için doğru firewall çözümünü nasıl seçeceğinizi anlatıyoruz.
Firewall Nedir?
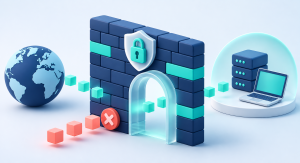
Firewall kelimesi İngilizcede “yangın duvarı” anlamına gelir. Terim, binalarda yangının bir bölümden diğerine yayılmasını önleyen duvarlardan esinlenmiştir. Bilişim dünyasında da firewall, güvenilir iç ağ (örneğin şirket ağınız veya sunucunuz) ile güvenilmeyen dış ağ (internet) arasında bir bariyer görevi görür.
Firewall’u bir binanın girişindeki güvenlik görevlisine benzetebiliriz. Görevli, elindeki listeye bakarak kimin içeri girebileceğine, kimin giremeyeceğine ve içeridekilerin hangi kapılardan çıkabileceğine karar verir. Firewall da benzer şekilde her veri paketini kontrol eder ve kurallara uymayanları durdurur.
Firewall’un temel görevleri şunlardır:
- Yetkisiz erişim girişimlerini engellemek.
- Zararlı yazılımların ve saldırganların ağa sızmasını zorlaştırmak.
- Hangi servislerin dışarıya açık olacağını kontrol etmek.
- İç ağdan dışarıya giden şüpheli trafiği tespit etmek.
- Ağ trafiğini kaydederek (loglama) güvenlik olaylarının incelenmesini sağlamak.
Firewall Nasıl Çalışır?
İnternet üzerindeki tüm iletişim, küçük veri parçacıkları olan paketler halinde gerçekleşir. Her paket; kaynak IP adresi, hedef IP adresi, port numarası ve protokol (TCP, UDP gibi) bilgilerini taşır. Firewall, bu bilgileri inceleyerek her paket için bir karar verir:
- İzin ver (Allow / Accept): Paket kurallara uygunsa geçmesine izin verilir.
- Engelle (Deny / Drop): Paket sessizce düşürülür; gönderen tarafa bilgi verilmez.
- Reddet (Reject): Paket engellenir ve gönderen tarafa reddedildiği bildirilir.
Kural Setleri
Firewall, yöneticinin tanımladığı kural listesine göre çalışır. Kurallar genellikle yukarıdan aşağıya sırayla değerlendirilir ve pakete uyan ilk kural uygulanır. Örnek kurallar:
- Web sunucusuna 80 (HTTP) ve 443 (HTTPS) portlarından gelen trafiğe izin ver.
- SSH erişimini (22. port) yalnızca ofis IP adresinden kabul et.
- Belirli ülkelerden veya kötü niyetli olduğu bilinen IP adreslerinden gelen trafiği engelle.
- Tanımlanmamış tüm diğer gelen trafiği engelle.
Son kural, güvenlikte “varsayılan olarak reddet” (default deny) ilkesi olarak bilinir: Açıkça izin verilmeyen her şey engellenir. Bu yaklaşım, unutulan veya gereksiz açık kalan servislerin saldırıya açık olmasını önler.
Portlar Neden Önemlidir?
Portlar, bir sunucudaki farklı servislerin kapıları gibidir. Web siteleri 80 ve 443, e-posta servisleri 25, 587 ve 993, veritabanları ise 3306 (MySQL) gibi portları kullanır. Firewall, yalnızca gerçekten ihtiyaç duyulan portları dışarıya açarak saldırı yüzeyini küçültür. Örneğin bir veritabanı portunun internete açık bırakılması, en sık karşılaşılan güvenlik açıklarından biridir.
Firewall Türleri Nelerdir?
Firewall’lar hem çalışma yöntemlerine hem de kurulum şekillerine göre farklı türlere ayrılır.
1. Paket Filtreleme Firewall (Packet Filtering)
En temel firewall türüdür. Her paketi tek tek ele alır ve yalnızca IP adresi, port ve protokol bilgisine bakarak karar verir. Hızlıdır ve az kaynak tüketir; ancak paketin içeriğini veya bağlantının bağlamını incelemediği için gelişmiş saldırıları tespit edemez.
2. Durum Denetimli Firewall (Stateful Inspection)
Aktif bağlantıların durumunu takip eder. Bir paketin, daha önce başlatılmış meşru bir bağlantının parçası olup olmadığını bilir. Örneğin sizin başlattığınız bir web isteğine gelen yanıtı geçirir, ancak sizin istemediğiniz bir bağlantı girişimini engeller. Günümüzde çoğu firewall bu yöntemi temel alır.
3. Proxy Firewall (Uygulama Katmanı Ağ Geçidi)
İç ağ ile internet arasında aracı olarak çalışır. Kullanıcı ile hedef sunucu doğrudan bağlantı kurmaz; tüm trafik proxy üzerinden geçer. Uygulama katmanında içerik denetimi yapabildiği için daha güvenlidir, ancak performansı düşürebilir.
4. Yeni Nesil Firewall (NGFW – Next-Generation Firewall)
Durum denetimine ek olarak derin paket incelemesi (DPI), saldırı tespit ve önleme sistemi (IPS), uygulama tanıma, kullanıcı bazlı kurallar ve tehdit istihbaratı gibi özellikler sunar. Örneğin yalnızca “443 portuna izin ver” demek yerine “sosyal medya uygulamalarını engelle” gibi uygulama düzeyinde kurallar tanımlanabilir. Kurumsal ağların standart çözümü haline gelmiştir.
5. Web Uygulama Güvenlik Duvarı (WAF – Web Application Firewall)
Özellikle web sitelerini ve web uygulamalarını korumak için tasarlanmıştır. HTTP/HTTPS trafiğini inceleyerek SQL enjeksiyonu, XSS (siteler arası betik çalıştırma), kötü niyetli botlar ve brute force gibi web’e özgü saldırıları engeller.
6. Bulut Firewall (Cloud Firewall / FWaaS)
Hizmet olarak sunulan, bulut altyapısında çalışan firewall çözümleridir. Fiziksel cihaz gerektirmez, kolay ölçeklenir ve farklı lokasyonlardaki kullanıcıları ile bulut sunucularını tek merkezden korur.
Firewall Türlerinin Karşılaştırması
Her firewall türü farklı bir ihtiyaca cevap verir. Pratikte çoğu kurum, birden fazla türü katmanlı olarak birlikte kullanır.
Donanım Firewall ve Yazılım Firewall Arasındaki Fark
Firewall’lar kurulum şekline göre donanım ve yazılım olarak da ikiye ayrılır. Ağ tabanlı (network-based) firewall’lar genellikle donanım cihazı olarak ağın girişinde konumlanırken, ana bilgisayar tabanlı (host-based) firewall’lar yazılım olarak her bir cihazın üzerinde çalışır. En güçlü koruma, ikisinin birlikte kullanılmasıyla sağlanır.
Web Siteleri ve Hosting İçin Firewall
Bir web sitesinin güvenliği birden fazla firewall katmanıyla sağlanır. Hosting türüne göre bu katmanların bir kısmı sağlayıcı tarafından yönetilir, bir kısmı ise sizin sorumluluğunuzdadır.
- Paylaşımlı hosting: Sunucu düzeyindeki firewall’lar hosting firması tarafından yönetilir. Kullanıcının yapabileceği en önemli şey, WAF veya güvenlik eklentisi kullanmak ve yazılımlarını güncel tutmaktır.
- VPS ve dedicated sunucu: Sunucu firewall’unu yönetmek genellikle kullanıcının sorumluluğundadır. Linux sunucularda iptables, nftables, UFW veya cPanel sunucularında sık kullanılan CSF (ConfigServer Security & Firewall) gibi araçlarla gereksiz portlar kapatılmalıdır.
- Managed hosting: Firewall yapılandırması, güncellemeler ve güvenlik izleme hizmet sağlayıcı tarafından yapılır. Teknik ekibi olmayan işletmeler için güvenli bir seçenektir.
- Bulut sunucular: Bulut sağlayıcıları, sunucuya ulaşmadan önce trafiği filtreleyen “güvenlik grubu” veya ağ firewall’u kuralları sunar. Bu kurallar mutlaka en az yetki ilkesine göre yapılandırılmalıdır.
Web Siteleri İçin WAF Neden Önemlidir?
Klasik bir ağ firewall’u, web sitenizin 443 portuna gelen trafiğe izin vermek zorundadır; çünkü ziyaretçiler siteye bu port üzerinden ulaşır. Saldırganlar da aynı kapıyı kullanır. İşte bu noktada WAF devreye girer ve 443 portundan gelen isteklerin içeriğini inceler:
- SQL enjeksiyonu ile veritabanına sızma girişimlerini engeller.
- XSS saldırılarıyla siteye zararlı kod yerleştirilmesini önler.
- Yönetim paneline yönelik brute force (şifre deneme) saldırılarını durdurur.
- Kötü niyetli botları, içerik kazıyıcıları ve spam’i filtreler.
- Bazı çözümler, uygulama katmanındaki DDoS saldırılarını hafifletir.
WAF; CDN ve DNS tabanlı bulut hizmetleri, hosting firmasının sunduğu güvenlik paketleri veya WordPress gibi platformlar için güvenlik eklentileri şeklinde kullanılabilir. E-ticaret siteleri ve kullanıcı verisi toplayan tüm siteler için WAF artık temel bir gereklilik olarak görülmelidir.
Firewall’un Avantajları ve Sınırlamaları
Avantajları
- Yetkisiz erişimi engeller: Saldırganların ağa ve sunuculara doğrudan ulaşmasını zorlaştırır.
- Saldırı yüzeyini küçültür: Yalnızca gerekli servislerin dışarıya açık olmasını sağlar.
- Zararlı trafiği filtreler: Bilinen kötü niyetli IP’leri, botları ve saldırı kalıplarını durdurur.
- Ağ trafiğini görünür kılar: Loglar sayesinde şüpheli aktiviteler tespit edilir ve güvenlik olayları incelenebilir.
- Veri sızıntısını zorlaştırır: İç ağdan dışarıya giden yetkisiz bağlantıları engelleyebilir.
- Mevzuata uyumu destekler: KVKK ve ödeme sistemleri için PCI DSS gibi düzenlemelerin teknik güvenlik gerekliliklerinin karşılanmasına yardımcı olur.
Sınırlamaları
Firewall önemli bir koruma katmanıdır, ancak tek başına yeterli değildir:
- Kimlik avına (phishing) karşı korumaz: Bir çalışan sahte bir e-postadaki linke tıklayıp şifresini girerse, firewall bunu genellikle engelleyemez.
- İçeriden gelen tehditleri sınırlı yakalar: Yetkili bir kullanıcının kötüye kullanımı veya zaten içeride olan bir zararlı yazılım, firewall’u atlatabilir.
- Yanlış yapılandırma risk yaratır: Gereğinden geniş tanımlanmış bir kural, firewall’u etkisiz hale getirebilir.
- Güncel olmayan yazılımları korumaz: Web sitenizdeki eski bir eklentideki güvenlik açığı, izin verilen trafik üzerinden istismar edilebilir.
- Şifreli trafikte görünürlük sınırlıdır: HTTPS trafiğini incelemek için ek yapılandırma gerekir.
Bu nedenle firewall; güçlü şifreler, iki faktörlü kimlik doğrulama, düzenli güncellemeler, yedekleme, antivirüs ve kullanıcı farkındalığı eğitimleriyle birlikte katmanlı bir güvenlik stratejisinin parçası olarak kullanılmalıdır.
Doğru Firewall Seçimi ve En İyi Uygulamalar
İhtiyaca Göre Firewall Seçimi
- Bireysel kullanıcılar: İşletim sisteminin yerleşik firewall’u (ör. Windows Defender Firewall veya macOS firewall) açık tutulmalı, modem/router firewall’u etkin olmalıdır.
- Küçük işletmeler: Durum denetimli bir donanım firewall veya gelişmiş bir router, cihazlarda yazılım firewall ve web sitesi için WAF iyi bir başlangıçtır.
- E-ticaret siteleri: WAF, DDoS koruması ve ödeme altyapısı gereklilikleriyle uyumlu sunucu firewall yapılandırması önceliklidir.
- Orta ve büyük kurumlar: NGFW, ağ segmentasyonu, IPS ve merkezi log yönetimi ile katmanlı bir yapı kurulmalıdır.
- Bulut odaklı şirketler: Bulut firewall (FWaaS) ve bulut sağlayıcısının güvenlik grubu kuralları birlikte kullanılmalıdır.
Firewall Yönetiminde En İyi Uygulamalar
- Varsayılan olarak reddet: Yalnızca açıkça ihtiyaç duyulan trafiğe izin verin.
- En az yetki ilkesini uygulayın: Yönetim portlarını (SSH, RDP, veritabanı) tüm internete değil, yalnızca belirli IP adreslerine açın.
- Kuralları belgeleyin: Her kuralın neden eklendiğini not edin; zamanla anlamsız hale gelen kuralları kaldırın.
- Düzenli denetim yapın: Kural setini en az üç ayda bir gözden geçirin.
- Logları izleyin: Şüpheli girişimler için uyarı mekanizmaları kurun.
- Güncel tutun: Firewall yazılımını ve tehdit imzalarını düzenli güncelleyin.
- Ağı bölümlere ayırın: Misafir Wi-Fi’sini, ofis ağını ve sunucuları farklı segmentlerde tutun.
- Test edin: Port taramaları ve sızma testleriyle firewall’un beklendiği gibi çalıştığını doğrulayın.
Sıkça Sorulan Sorular
Firewall ile antivirüs arasındaki fark nedir?
Firewall, ağ trafiğini denetleyerek tehditlerin cihaza veya ağa ulaşmasını engellemeye çalışır. Antivirüs ise cihazda bulunan dosyaları tarayarak zararlı yazılımları tespit eder ve temizler. İkisi birbirinin alternatifi değil, tamamlayıcısıdır.
Windows’un kendi firewall’u yeterli mi?
Bireysel kullanım için Windows Defender Firewall, güncel bir işletim sistemi ve iyi bir antivirüs ile birlikte genellikle yeterli temel korumayı sağlar. İşletmeler için ise ağ düzeyinde ek bir firewall önerilir.
Firewall internet hızını düşürür mü?
Doğru yapılandırılmış modern bir firewall’un hız üzerindeki etkisi genellikle fark edilmeyecek düzeydedir. Derin paket incelemesi gibi gelişmiş özellikler, yetersiz kapasiteli cihazlarda yavaşlamaya neden olabilir.
Firewall’u kapatmak güvenli mi?
Hayır. Firewall’u kapatmak, cihazı veya sunucuyu internetteki tarama ve saldırılara doğrudan açık hale getirir. Bir uygulama çalışmıyorsa firewall’u tamamen kapatmak yerine o uygulama için gerekli kuralı eklemek doğru yaklaşımdır.
WAF ile firewall aynı şey mi?
Hayır. Klasik firewall ağ trafiğini IP, port ve protokol düzeyinde denetlerken, WAF yalnızca web trafiğine odaklanır ve web uygulamalarına yönelik saldırıları içerik düzeyinde engeller.
Firewall, internete bağlı her cihaz, sunucu ve web sitesi için vazgeçilmez bir güvenlik katmanıdır. Paket filtrelemeden yeni nesil firewall’lara, WAF’tan bulut çözümlerine kadar farklı türleri farklı ihtiyaçlara cevap verir. Bireysel kullanıcılar için yerleşik firewall’u açık tutmak yeterli bir başlangıç olsa da, web sitesi ve işletme sahipleri için sunucu firewall’u ile WAF’ın birlikte kullanılması gerekir.
Unutmayın: En iyi firewall bile yanlış yapılandırıldığında veya tek başına bırakıldığında yeterli koruma sağlamaz. Düzenli güncellenen kurallar, güncel yazılımlar ve katmanlı bir güvenlik yaklaşımıyla firewall, dijital varlıklarınızın en güçlü bekçisi haline gelir.


Yorum Ekle